Comprendre les usages
Les choix techniques partent des métiers, des contraintes et des risques réels.

Cybersécurité pour PME
Nous protégeons les équipements, les accès, les données et les usages de votre entreprise avec une approche adaptée aux PME.
Parler de votre projet →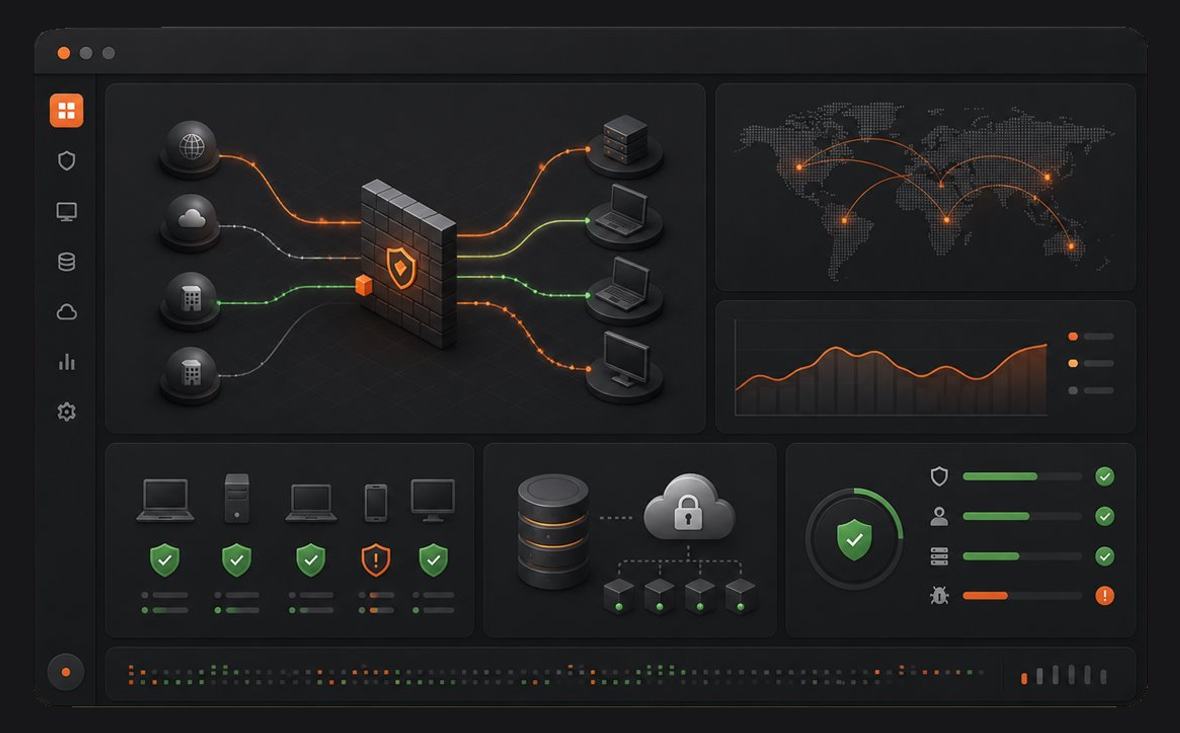
Nos solutions
La cybersécurité n’est pas un produit unique. C’est une combinaison de protections, de procédures et de vigilance.
Pare-feu, segmentation, accès distants et surveillance des flux.
Protection des postes et serveurs contre les menaces et comportements suspects.
Réduire les risques liés au web, aux emails et aux contenus malveillants.
Administrer et sécuriser ordinateurs, smartphones et tablettes.
Protéger les données avec des copies isolées et contrôlées.
Organiser la réponse et la reprise après un incident majeur.
Notre approche
Les choix techniques partent des métiers, des contraintes et des risques réels.
L’architecture, le budget et le calendrier sont expliqués avant le déploiement.
Documentation, supervision et support garantissent une solution qui reste fiable.
Cybersécurité pragmatique
La sécurité d’une PME ne repose pas sur un seul produit. Elle associe protection des identités, des postes, du réseau et des données à des règles compréhensibles et à une capacité réelle de réponse.
MFA, comptes d’administration, droits et procédures de récupération réduisent l’impact du vol d’identifiants.
Pare-feu, EDR, filtrage et journaux produisent des alertes qui doivent être surveillées, comprises et traitées.
Sauvegardes isolées, procédures, contacts et tests transforment un incident majeur en situation gérable.
Exemple concret
Une PME utilise plusieurs antivirus et partage encore des comptes sensibles. Nous recensons les accès, activons le MFA, harmonisons la protection des postes et vérifions les sauvegardes. Les alertes sont centralisées et une procédure précise qui décide, qui isole un équipement et comment poursuivre l’activité.
Méthode et livrables
Nous partons des accès, des données et des interruptions qui auraient le plus d’impact. Cette approche permet de hiérarchiser les actions entre identité, postes, réseau, messagerie, sauvegardes et continuité. Les mesures sont documentées pour que la direction comprenne le risque réduit et celui qui reste accepté.
Recenser les comptes sensibles, services exposés, protections actives, sauvegardes et pratiques quotidiennes.
Classer les écarts selon leur probabilité, leur impact métier et la difficulté de remédiation.
Déployer MFA, moindre privilège, protection des terminaux, filtrage, segmentation et sauvegardes adaptées.
Tester restauration, révocation des accès, traitement d’une alerte et communication en situation dégradée.
Ce qui est remis
Le diagnostic fournit une synthèse dirigeant, une cartographie des risques, les preuves observées et un plan d’actions classé par urgence, effort et dépendances. Pour les déploiements, nous remettons également les règles d’exploitation, les procédures de réponse et les responsabilités.
Support et continuité
La sécurité est suivie dans le temps : alertes qualifiées, versions contrôlées, comptes revus et sauvegardes vérifiées. Un point régulier permet d’intégrer les nouveaux collaborateurs, applications, sites et exigences d’assurance sans repartir de zéro.
Questions fréquentes
Non. Il faut aussi protéger les identités, les accès, les sauvegardes, le réseau et les usages.
Oui lorsque le niveau de maturité ou le périmètre ne sont pas suffisamment connus pour prioriser correctement.
Oui. Les règles et exercices sont adaptés aux risques observés et aux situations réellement rencontrées.
Elle est qualifiée puis traitée selon une procédure qui peut prévoir isolement, investigation, restauration et communication.