Alertes ignorées
Un outil installé mais non surveillé laisse les signaux importants sans réponse.

Expertis’IT · Lille & Hauts-de-France
Une protection supervisée des postes et serveurs contre ransomwares et comportements anormaux.
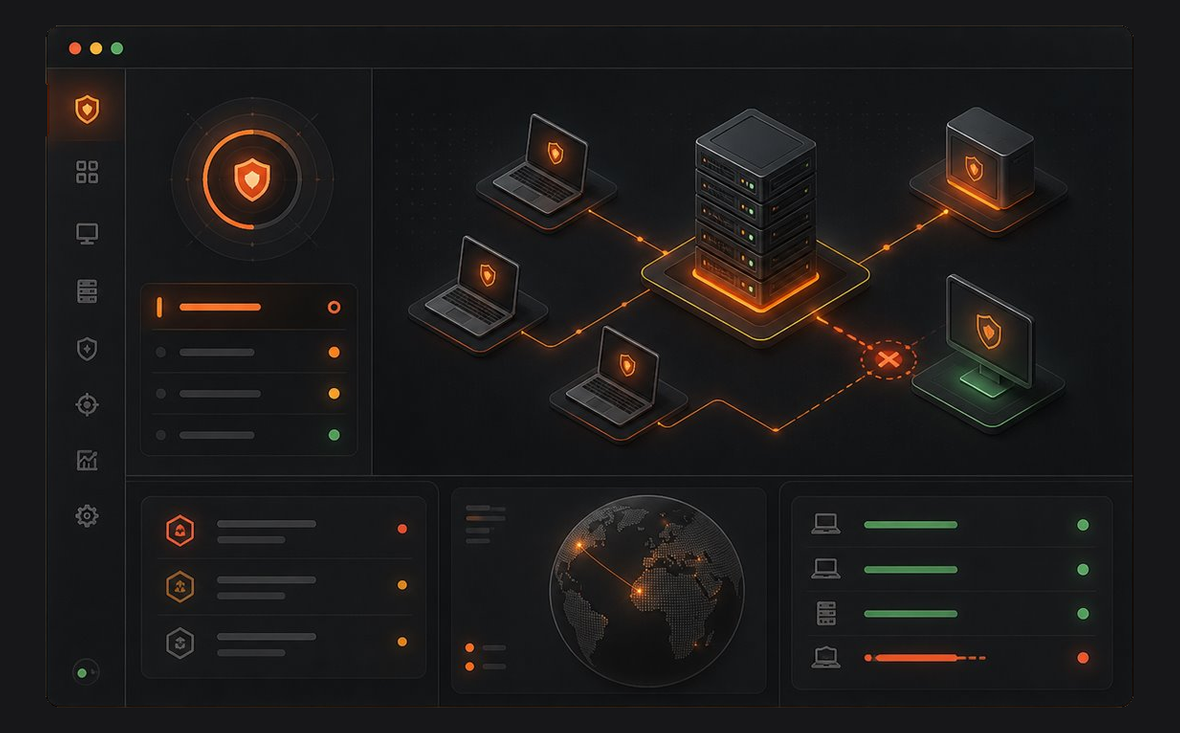
Les antivirus traditionnels ne suffisent plus face aux attaques par scripts, vol d’identifiants et ransomwares. Une protection moderne observe aussi les comportements et permet de réagir rapidement.
Nous administrons les politiques, suivons les alertes et intégrons la protection des endpoints à la supervision globale du parc.
Notre travail commence par un état des lieux partagé avec le responsable de l’organisation. Nous vérifions l’existant, les utilisateurs concernés, les dépendances, les contraintes de sécurité et les périodes pendant lesquelles une intervention est possible. Cette préparation évite de déplacer un problème ou de proposer un équipement sans comprendre son environnement. Le déploiement est ensuite réalisé avec des points de contrôle et une recette explicite. Selon le périmètre, les livrables comprennent un inventaire, les paramètres utiles, un schéma, les procédures d’exploitation et les recommandations classées par priorité. Après la mise en service, notre équipe basée à Lille reste disponible pour le support et peut intégrer les composants à la supervision. Les alertes prévues au contrat sont suivies, les évolutions sont documentées et les incidents récurrents donnent lieu à une recherche de cause. L’objectif est de conserver une solution compréhensible, maintenable et adaptée à l’évolution de votre structure, plutôt qu’une installation figée qui deviendrait difficile à administrer.
Enjeux de votre organisation
Un outil installé mais non surveillé laisse les signaux importants sans réponse.
Des exceptions locales réduisent progressivement le niveau de protection.
Les équipements nomades doivent rester protégés et administrables à distance.
Serveurs & endpoints
Chaque choix est relié aux usages, aux risques et aux contraintes réelles de votre entreprise.
Protection centralisée des postes et serveurs.
Chaînes d’événements et détection des comportements suspects.
Mise à l’écart rapide d’un équipement potentiellement compromis.
Réduction de la surface d’attaque et contrôle des exclusions.
Méthode Expertis’IT
Nous recensons les usages, contraintes, dépendances, risques et objectifs. Le périmètre et les priorités sont validés avant toute modification.
L’architecture, les configurations, la sécurité, le planning et le retour arrière sont préparés et expliqués.
La mise en œuvre est planifiée pour limiter l’impact. Les fonctions attendues sont testées avec les utilisateurs concernés.
Inventaire, paramètres utiles, procédures et responsabilités sont remis à jour. La supervision prolonge le travail réalisé.
Exemple de déploiement
Après inventaire, nous retirons plusieurs antivirus hétérogènes, déployons une politique unique par groupe d’équipements et traitons les incompatibilités. Les alertes sont centralisées et une procédure d’isolement est validée.
Livrables & engagements
Selon le projet : inventaire, schéma ou architecture, configurations utiles, procédures d’exploitation, comptes rendus de recette et recommandations prioritaires.
Nos équipes basées à Lille assurent le suivi, traitent les alertes prévues au contrat et accompagnent les utilisateurs. Les évolutions sont documentées pour conserver un environnement compréhensible.
Questions fréquentes
L’EDR ajoute une visibilité comportementale et des capacités d’investigation et de réponse.
Une configuration adaptée limite l’impact ; les performances sont contrôlées pendant le déploiement.
Oui avec des politiques spécifiques aux rôles et applications.
Elle est qualifiée, puis l’équipement peut être isolé et remédié selon la procédure convenue.
À explorer aussi