Réseau plat et peu documenté
Utilisateurs, serveurs, invités et objets connectés communiquent sans séparation ni compréhension des flux.
Cybersécurité et réseaux pour PME
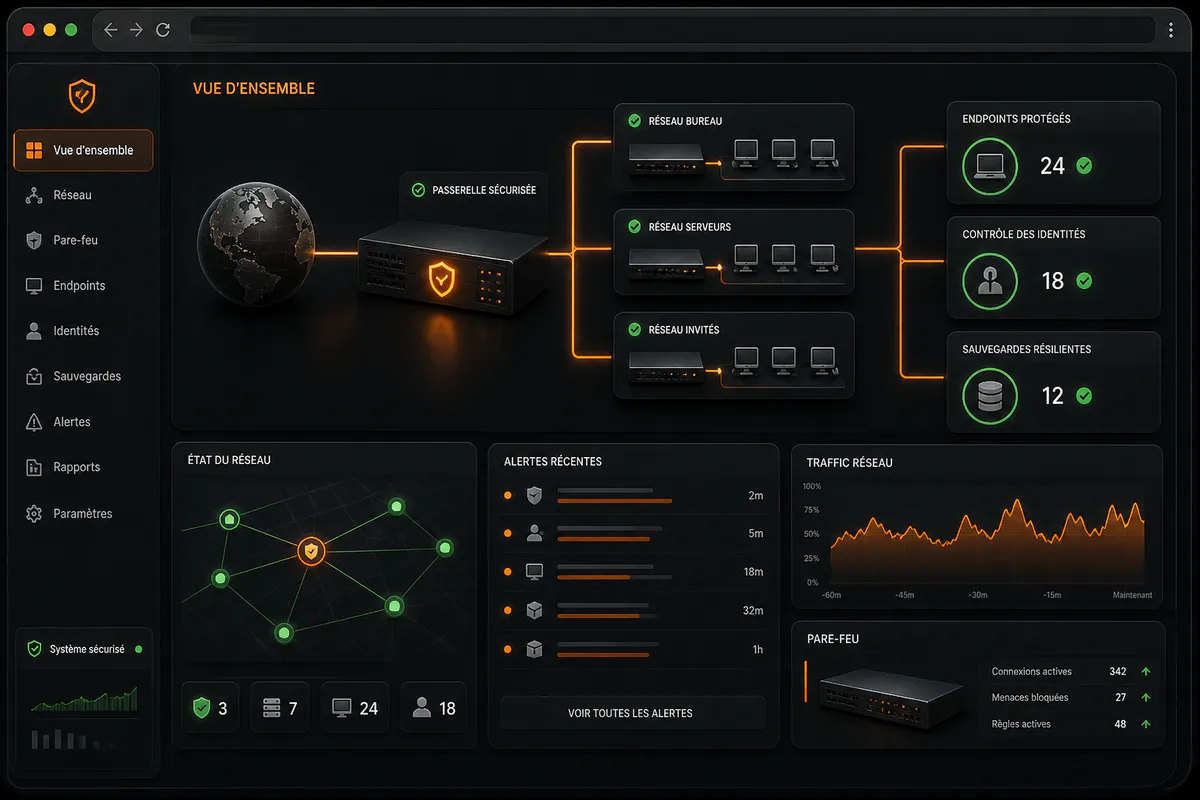
Une protection cohérente du pare-feu jusqu’aux identités, adaptée aux usages et suivie par une équipe capable de réagir.
 Découvrir la suite ↓
Votre besoin, notre méthode
La cybersécurité d’une PME ne repose pas sur un seul antivirus. Les identités, le réseau, les postes, les serveurs, la messagerie, les sauvegardes et les accès distants doivent former une architecture cohérente. Une faiblesse sur un seul maillon peut contourner les protections installées ailleurs.
Expertis’IT commence par comprendre les flux utiles, les utilisateurs, les applications et les risques. Nous proposons ensuite des mesures proportionnées : segmentation, pare-feu Netgate, protection Bitdefender, MFA, filtrage, sauvegardes isolées et supervision. Chaque règle doit rester administrable et compatible avec le travail quotidien.
Enjeux de votre organisation
Utilisateurs, serveurs, invités et objets connectés communiquent sans séparation ni compréhension des flux.
Un mot de passe volé ouvre directement la messagerie, le VPN ou les données cloud en l’absence de MFA et de contrôles adaptés.
Installer un outil ne suffit pas si personne ne qualifie les événements, maintient les politiques ou organise la réponse.
Réponse technique
Pare-feu managé, segmentation VLAN, VPN avec MFA et suppression des ouvertures inutiles.
EDR, politiques centralisées, chiffrement, mises à jour et capacité d’isolement.
MFA, rôles, règles d’accès, SPF, DKIM, DMARC et réduction du phishing.
Sauvegardes isolées, procédures d’incident, supervision et tests de restauration.
Méthode Expertis’IT
Actifs, accès, flux, dépendances, données critiques et dispositifs déjà en place.
Classement des écarts selon leur vraisemblance, leur impact et la difficulté de correction.
Déploiement progressif avec tests, communication utilisateurs et retour arrière préparé.
Alertes, versions, exceptions et événements suivis dans le cadre du service convenu.
Cas concret
Une PME utilisait le routeur opérateur comme unique protection et un VPN partagé sans authentification forte. Nous avons installé un pare-feu Netgate, séparé le réseau des invités et des serveurs, activé le MFA pour les accès distants et centralisé la protection des postes. Les règles nécessaires aux applications ont été documentées. Une sauvegarde externalisée a complété le dispositif pour que la prévention et la capacité de reprise progressent ensemble.
Livrables & accompagnement
Après la mise en service, notre équipe basée à Lille reste disponible pour le support. Les alertes prévues au contrat sont suivies, les changements sont documentés et les incidents récurrents donnent lieu à une recherche de cause. Les responsabilités, les canaux de demande et les règles d’escalade sont explicités afin que les utilisateurs sachent comment obtenir de l’aide. Les revues de service permettent de rapprocher les événements techniques des priorités métier et de préparer les évolutions avant qu’elles ne deviennent urgentes. Vous conservez ainsi un environnement compréhensible, maintenable et capable d’évoluer.
Questions fréquentes
Il répond à des besoins simples mais offre rarement la segmentation, la journalisation et le pilotage attendus pour une PME.
La segmentation limite les communications inutiles, réduit les mouvements latéraux et facilite la compréhension des flux.
Il est prioritaire pour la messagerie, les accès distants et les comptes administratifs, puis étendu selon les risques.
L’événement est qualifié et les actions prévues peuvent inclure blocage, isolation, investigation ou escalade.
Oui après audit des configurations, règles, versions, accès et contrats en cours.
Parlons de votre informatique
Décrivez votre contexte, votre urgence ou votre projet. Nous revenons vers vous avec le bon interlocuteur.
Contacter Expertis’IT →