Dans un établissement de restauration, l'interruption du paiement est une urgence opérationnelle. Lorsque les clients utilisent massivement leur connexion pour naviguer ou streamer des vidéos, ils peuvent saturer la bande passante disponible et bloquer les transactions sans fil vers le serveur de caisse. La solution technique réside dans la séparation stricte entre le réseau professionnel (caisse, gestion de stock, réservations) et le Wi-Fi invité.Ce guide détaille comment structurer votre infrastructure pour garantir que l'activité critique reste prioritaire, indépendamment du nombre d'appareils connectés par les clients. Il s'agit non seulement d'une question de débit, mais aussi de sécurité des données financières.
Le risque invisible : quand le Wi-Fi client bloque la transaction
Dans une architecture réseau classique non segmentée, tous les appareils partagent le même « tuyau » numérique. Si dix clients lancent simultanément des appels vidéo ou téléchargements lourds sur leur smartphone, ils consomment l'essentiel de la capacité du routeur.Conséquence directe : la borne TPE (Terminal Point de Vente) sans fil rencontre une latence accrue. La validation d'un paiement par carte peut prendre plusieurs secondes supplémentaires, voire échouer si le signal est perturbé. Dans un service à flux tendu, ce délai crée des files d'attente et impacte l'expérience client.De plus, sur un réseau unique, les appareils personnels sont souvent visibles depuis le serveur de caisse. Cela expose potentiellement les données internes aux risques liés aux équipements non contrôlés (malwares, configurations défaillantes).
- Latence accrue lors des pics d'affluence
- Risque d'interruption du service de paiement
- Exposition croisée entre données clients et système interne
Séparer les flux : le principe des voies réservées
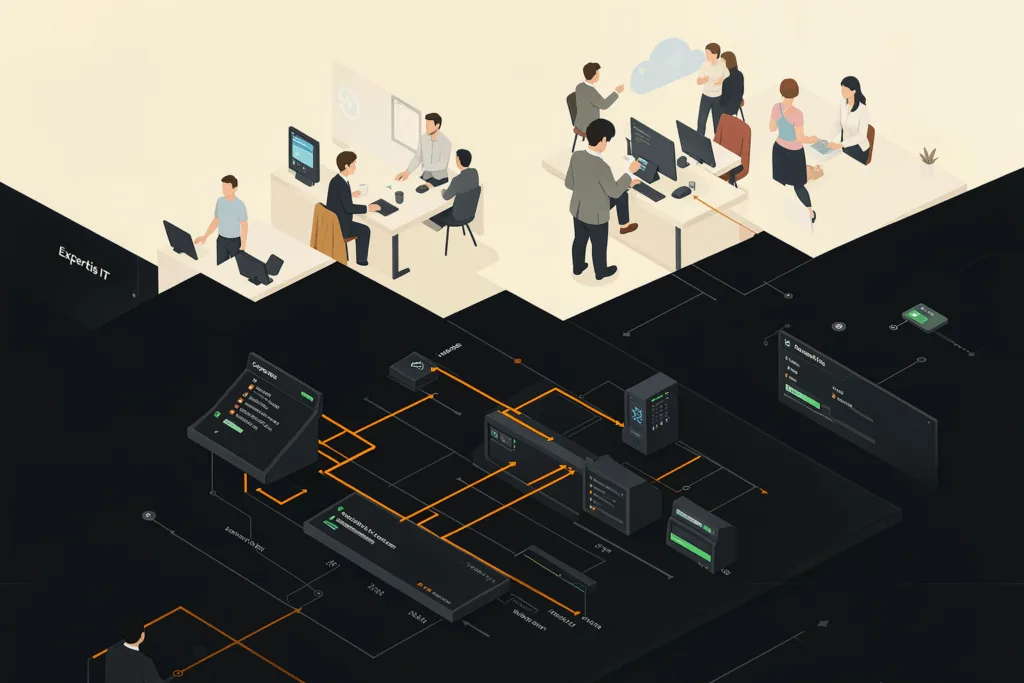
Pour résoudre ce conflit, il faut créer deux réseaux logiques distincts au sein du même matériel physique. Imaginez une autoroute où la voie de gauche est strictement réservée aux véhicules d'urgence (vos caisses et outils métier), tandis que les autres voies accueillent le trafic général.Techniquement, cela se traduit par :
- VLAN (Virtual Local Area Network) : Une segmentation logique qui isole physiquement ou virtuellement les paquets de données. Le VLAN « Pro » contient vos terminaux ; le VLAN « Invité » héberge les smartphones des clients.
- Captive Portal : La page d'accueil où l'utilisateur accepte les conditions d'utilisation avant d'avoir accès à internet. Cela offre une protection juridique et permet un contrôle simple de l'accès.
Prioriser le trafic critique avec la QoS
Même séparés, les deux réseaux peuvent partager la même liaison fibre entrante. Pour éviter qu'un téléchargement massif d'un client ne « noie » une transaction bancaire légère mais urgente, on applique des règles de Qualité de Service (QoS).La QoS agit comme un policier du trafic : elle identifie les paquets provenant des adresses IP réservées à la caisse et leur accorde le passage en priorité absolue. Ainsi, même si la bande passante est saturée par 50 clients connectés, l'envoi de la demande d'autorisation bancaire vers votre banque ne subira aucune attente.Cette configuration s'effectue généralement au niveau du routeur ou du contrôleur Wi-Fi professionnel.
- Détection automatique des flux prioritaires
- Garantie de réactivité pour les applications métier
- Optimisation sans nécessairement augmenter le coût de la ligne fibre
Les étapes concrètes du déploiement
Mettre en place cette architecture ne nécessite pas toujours un changement complet de matériel, mais requiert une configuration précise.Audit des points d'accès : Vérifier que vos bornes Wi-Fi supportent la création de multiples SSID (noms de réseau) et leur assignation à différents VLANs. Les équipements grand public le permettent rarement ; les solutions professionnelles sont conçues pour cela.Définition des plages d'adresses : Attribuer une plage IP fixe aux terminaux professionnels (caisses, tablettes de prise de commande) et une plage dynamique aux invités. Cela facilite la mise en place des règles QoS.Sécurisation du VLAN Invité : Activer l'isolation client sur le réseau invité pour empêcher les smartphones de communiquer entre eux ou avec vos serveurs internes, limitant ainsi les risques de propagation virale.Test en conditions réelles : Simuler une charge lourde (plusieurs flux vidéo) tout en effectuant des transactions test pour valider la fluidité du paiement.
- Configuration des VLANs
- Règles de filtrage et QoS
- Isolation client activée
Exemples d'application sectorielle
Cette approche s'adapte à la diversité des environnements de restauration. Voici trois scénarios génériques illustrant les besoins spécifiques :Le restaurant urbain à fort débit piétonnier (ex: Lille Grand Place) : L'affluence est constante et le nombre d'appareils connectés élevé. La priorité ici est la gestion de la densité des connexions pour éviter que les bornes Wi-Fi ne soient saturées par trop de clients simultanés, tout en maintenant une connexion TPE ultra-fiable.L'hôtel-restaurant avec espace coworking : Les résidents ou télétravailleurs consomment beaucoup de bande passante (visioconférences). La séparation VLAN est cruciale pour que les activités du restaurant ne soient pas impactées par le travail des clients hébergés, et vice-versa.L'établissement avec terrasse étendue : Le Wi-Fi doit couvrir une grande surface extérieure. Il faut s'assurer que la puissance d'émission est suffisante pour atteindre les tables éloignées sans créer de zones mortes où le signal TPE serait trop faible, tout en maintenant l'isolation du réseau interne.
- Gestion de la densité
- Séparation des usages longs et courts
- Couverture étendue sécurisée
Erreurs fréquentes à éviter
Pour garantir une continuité optimale, certains écueils doivent être contournés :Mélanger Wi-Fi et Ethernet pour les caisses : Bien que le Wi-Fi professionnel soit fiable, brancher en filaire (Ethernet) les terminaux critiques reste la méthode la plus robuste. Le Wi-Fi doit alors servir prioritairement aux tablettes mobiles de prise de commande.Oublier la sécurité du mot de passe invité : Un réseau ouvert sans Captive Portal expose l'établissement à des usages abusifs et limite les recours en cas d'incident lié au trafic client.Négliger le renouvellement matériel : Des bornes Wi-Fi obsolètes ne gèrent pas efficacement la rotation rapide des clients (connexion/déconnexion fréquente), ce qui alourdit inutilement la charge du réseau.
- Privilégier le filaire pour les fixes
- Mettre en place un portail d'accès
- Renouveler les points d'accès
Livrables et suivi
Une fois la configuration validée, il est recommandé de disposer :D'un schéma réseau clair indiquant l'appartenance VLAN de chaque point d'accès.D'une procédure simple pour le personnel en cas de panne Wi-Fi (passage automatique sur une ligne 4G/5G de secours si disponible).D'un monitoring régulier des performances du réseau pour anticiper les saturations avant qu'elles n'affectent l'activité.
- Schéma d'architecture
- Plan de bascule (PRA)
- Monitoring actif
| Critère | Réseau Unique (Standard) | Réseau Segmenté (Pro) |
|---|---|---|
| Priorité des paiements | Aucune, soumis à la saturation globale | Garantie absolue via QoS |
| Sécurité des données internes | Faible, visibilité croisée possible | Élevée, isolation stricte VLANs |
| Gestion de l'affluence | Ralentissement progressif du réseau entier | Stabilité maintenue pour les outils métier |
| Complexité d'installation | Simple (box standard) | Requiert configuration technique initiale |
Questions fréquentes
Le Wi-Fi client peut-il ralentir mon internet professionnel ?
Oui, s'ils partagent le même réseau sans règles de priorité. En séparant les réseaux via des VLANs et en activant la QoS (Qualité de Service), vous garantissez que vos outils métier ont toujours accès à une bande passante suffisante.
Est-il obligatoire d'avoir un mot de passe pour le Wi-Fi invité ?
Cela n'est pas strictement obligatoire techniquement, mais fortement recommandé juridiquement et sécuritairement. Un Captive Portal permet aux clients d'accepter vos CGU avant l'accès, vous protégeant en cas de mauvaise utilisation du réseau.
Mon routeur actuel peut-il gérer cette séparation ?
Cela dépend du modèle. Les box internet classiques offrent des fonctions limitées (souvent juste un Wi-Fi invité basique). Pour une vraie isolation VLAN et de la QoS avancée, un routeur professionnel ou un firewall dédié est généralement nécessaire.
Combien coûte cette mise en conformité réseau ?
L'investissement varie selon le matériel existant. Il peut s'agir d'une simple reconfiguration logicielle si votre infrastructure est déjà professionnelle, ou nécessiter l'ajout de points d'accès compatibles et d'un routeur adéquat.
Visualiser l'architecture idéale
Pour comprendre comment isoler efficacement vos flux critiques, téléchargez notre schéma type d'infrastructure réseau HORECA. Ce document vous aide à identifier les composants nécessaires pour sécuriser votre activité.Voir l'exemple d'architecture