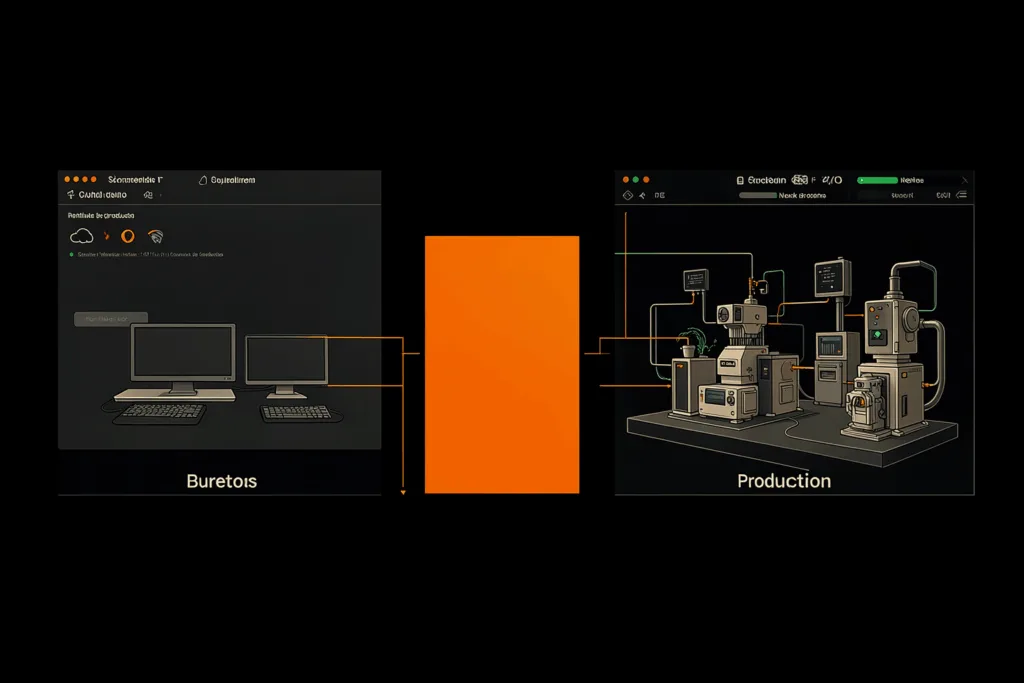
Dans une PME manufacturière ou logistique, un incident informatique n’est pas seulement une gêne administrative ; c’est souvent l’arrêt immédiat d’une ligne de production. La spécificité du secteur industriel réside dans la coexistence de deux mondes : les systèmes d'information (IT) pour la bureautique et l'ERP, et les technologies opérationnelles (OT) qui pilotent les machines, automates et capteurs. Ce guide détaille comment structurer votre réseau pour isoler ces flux critiques. Il propose une méthode concrète pour protéger vos données de production sans ralentir le terrain, en s'appuyant sur cinq piliers techniques essentiels : segmentation, accès sécurisés, sauvegarde industrielle, monitoring proactif et gouvernance des risques.
1. Le défi central : Isoler l’IT de l’OT
La première erreur fréquente est de connecter les postes administratifs et les machines de production sur le même réseau plat. Si un employé ouvre une pièce jointe infectée, la menace peut se propager instantanément aux automates programmables (API) ou aux systèmes SCADA. L’objectif n’est pas seulement d’installer un antivirus, mais de créer des barrières logiques infranchissables entre les zones.
- **Segmentation VLAN stricte** : Créer trois réseaux distincts minimum. Le réseau IT (bureaux), le réseau OT (production/machines) et le réseau Invités/Wi-Fi. Les règles de pare-feu doivent interdire tout transit non autorisé du versant IT/Invité vers l’OT.
- **Isolation physique si possible** : Pour les équipements critiques, utiliser des switchs dédiés ou des ports physiques séparés pour garantir qu’une saturation du réseau bureautique n’affecte pas la latence des commandes machines.
2. Sécuriser les accès distants et identités
Les ingénieurs, sous-traitants et directions ont besoin d’accéder aux données de production depuis l’extérieur ou le domicile. Un simple partage de dossier est insuffisant face aux menaces modernes. La sécurité repose sur la vérification stricte de qui accède à quoi.
- **VPN chiffré avec MFA** : Tout accès externe doit passer par un VPN activant l’authentification multi-facteurs (MFA). Cela bloque les intrusions par force brute ou phishing avant même qu’elles n’atteignent le réseau interne.
- **Gestion des droits temporaires** : Les intervenants externes doivent bénéficier de comptes à durée limitée, révoqués automatiquement après leur mission. Évitez l’utilisation de comptes partagés permanents.
3. Sauvegarde industrielle et Plan de Reprise (PRA)
Dans l’industrie, la sauvegarde ne concerne pas uniquement les fichiers Word ou Excel. Elle doit inclure les configurations des automates, les bases de données SCADA et les plans CAO/DAO. La règle d'or est la résilience face au ransomware.
- **Règle 3-2-1 adaptée** : Conserver 3 copies sur 2 supports différents, dont une copie immuable ou hors ligne (air-gapped) que le virus ne peut chiffrer. Cette dernière est votre assurance-vie en cas d’attaque majeure.
- **Test de restauration annuel** : Sauvegarder sans tester est inutile. Valider chaque année la capacité à restaurer les configurations machines et les bases de données critiques dans un délai compatible avec vos contraintes de production.
4. Monitoring proactif 24/7
Une alerte détectée après coup signifie une perte de production subie. Le monitoring doit couvrir non seulement les serveurs, mais aussi la disponibilité des équipements réseau critiques (routeurs, switchs) et l’état des services OT. L’objectif est d’intervenir avant que l’utilisateur ou le technicien ne signale un problème.
- **Détection d’anomalies** : Surveiller les volumes de trafic. Une machine qui envoie soudainement 10 fois plus de données qu’à l’habitude peut être infectée par un ransomware ou présenter une défaillance matérielle imminente.
- **Alertes ciblées** : Configurer des notifications SMS/Email uniquement pour les pannes critiques impactant la production, afin d’éviter la fatigue d’alerte chez les responsables techniques.
5. Gouvernance et maintenance préventive
La sécurité est un processus continu, pas une installation ponctuelle. Elle nécessite de gérer le cycle de vie du matériel et la sensibilisation humaine. Les machines tournent souvent 24/7, rendant les mises à jour complexes mais indispensables.
- **Patches planifiés** : Appliquer les correctifs de sécurité lors des arrêts techniques programmés. Ne jamais installer un patch critique sur une ligne en production sans validation préalable dans un environnement test.
- **Hygiène numérique terrain** : Former les opérateurs aux risques liés au branchement de clés USB personnelles ou inconnues, vecteurs majeurs de contamination entre le bureau et la salle machine.
Exemple générique de déploiement
**Contexte** : Une PME manufacturière du Nord souhaite sécuriser son site après une alerte ransomware sur un poste administratif. **Actions menées** : 1. **Audit et Cartographie** : Identification des flux critiques entre l’ERP, les postes de bureau d’études et la ligne d’assemblage pilotée par automate. 2. **Segmentation VLAN** : Création d’un VLAN dédié à la production (OT) isolé du Wi-Fi invité et des bureaux IT. Les règles de pare-feu n’autorisent que le trafic strictement nécessaire entre les zones. 3. **Sauvegarde Hybride** : Mise en place d’une sauvegarde cloud immuable pour l’ERP et une copie locale déconnectée (NAS hors réseau) pour les configurations machines critiques. 4. **Monitoring** : Installation de sondes sur les switchs industriels pour alerter immédiatement en cas de coupure ou de pic anormal de trafic. **Résultat attendu** : Réduction drastique du risque de propagation d’incident IT vers l’OT et garantie de reprise rapide des opérations grâce aux sauvegardes testées.
Questions fréquentes
Quelle est la différence entre sécurité IT et OT dans une usine ?
L’IT (Information Technology) gère les données bureautiques, emails et ERP. L’OT (Operational Technology) pilote les machines physiques, automates et capteurs de production. La sécurité IT vise l’intégrité des données ; la sécurité OT privilégie avant tout la disponibilité physique et la continuité du processus industriel.
Dois-je mettre à jour mes automates industriels aussi souvent que mes PC ?
Non. Les mises à jour sur l’OT doivent être planifiées avec précaution pour éviter d’introduire des bugs dans une machine en production continue. Elles s’effectuent généralement lors de fenêtres de maintenance prévues, après tests rigoureux.
Comment protéger mon réseau contre le ransomware ?
La combinaison idéale inclut la segmentation VLAN (pour isoler les zones), une sauvegarde hors ligne ou immuable (que le virus ne peut chiffrer), un antivirus/EDR performant, et surtout la sensibilisation des utilisateurs pour éviter l’ouverture de pièces jointes infectées.
Est-il nécessaire d’avoir deux lignes internet ?
Pour une PME industrielle dépendante du cloud ou de liaisons multisites, oui. Une ligne principale (fibre) et une secours (4G/5G ou ADSL symétrique) garantissent que la communication ne s’arrête pas en cas de coupure physique d’un opérateur.
Quels sont les risques liés aux clés USB dans l’industrie ?
Les clés USB restent un vecteur majeur de contamination, notamment pour transférer des fichiers entre le bureau et la salle machine. Il est recommandé d’utiliser des lecteurs sécurisés ou de désactiver physiquement ces ports sur les équipements critiques.
Besoin d’un diagnostic réseau industriel ?
Expertis’IT accompagne les professionnels de l'industrie, du commerce et des services dans le Nord et les Hauts-de-France. Nous réalisons des audits techniques pour isoler vos flux critiques et sécuriser votre production. Demander un audit technique