Dans toute organisation professionnelle, l’accès internet est une ressource critique. Que ce soit pour un employé qui consulte ses emails ou un client dans la salle d’attente, le besoin de connectivité est immédiat. Cependant, mélanger ces deux flux sur un même réseau sans distinction expose les données sensibles de l’entreprise à des risques inutiles. La solution réside dans la mise en place d’un Wi-Fi invité séparé, une pratique essentielle pour garantir que le trafic des visiteurs ne croise jamais celui du parc informatique interne.Cette séparation n’est pas seulement une question de confort technique ; c’est un impératif de cybersécurité et, souvent, une exigence réglementaire. En isolant physiquement ou logiquement les appareils non gérés par l’entreprise (smartphones personnels, tablettes invités), on empêche la propagation des malwares vers les serveurs critiques et on respecte le principe de moindre privilège.
Le problème du réseau unique : Pourquoi isoler est indispensable
Lorsqu’un seul SSID (nom de réseau Wi-Fi) sert à la fois les postes de travail et les visiteurs, le commutateur ou le point d’accès traite tous ces appareils comme appartenant au même groupe logique. Conséquence directe : un appareil infecté par un visiteur peut tenter de communiquer avec n’importe quel autre appareil du réseau.Risque de propagation : Un smartphone personnel mal sécurisé peut servir de porte d’entrée pour des ransomwares qui cherchent à se propager vers les serveurs de fichiers ou la comptabilité.Fuite de données : Sans isolation, un visiteur pourrait théoriquement accéder aux ressources partagées (imprimantes réseau, dossiers communs) si celles-ci ne sont pas strictement protégées par des droits d’accès locaux.Saturation du bande passante : Les flux vidéo ou les mises à jour automatiques des appareils invités peuvent consommer la largeur de bande réservée aux outils métier critiques (ERP, CRM).
Fonctionnement technique : VLAN et isolation client
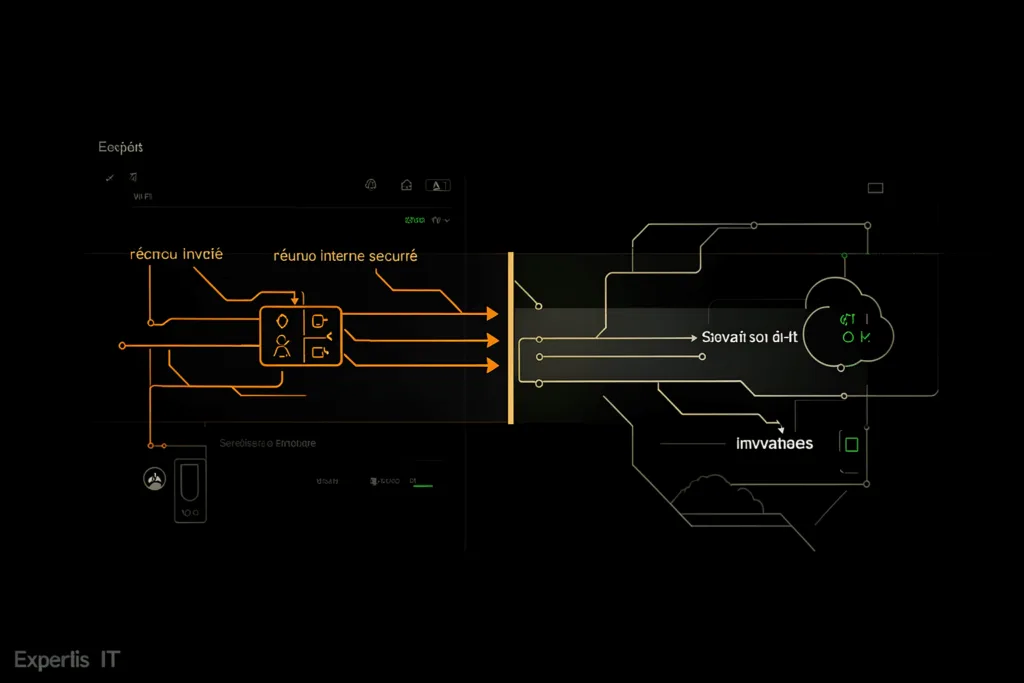
Pour réaliser une séparation efficace, il ne suffit pas de créer un second nom de réseau. Il faut structurer le flux de données dès la couche physique ou logique du réseau.La méthode standard repose sur l’utilisation des VLAN (Virtual Local Area Network). Le contrôleur Wi-Fi attribue les appareils connectés au SSID « Invité » à un VLAN spécifique, distinct du VLAN utilisé pour le parc professionnel. Ces deux flux sont ensuite acheminés vers le pare-feu de l’entreprise.C’est au niveau du firewall que la règle cruciale s’applique : interdire tout trafic sortant du VLAN Invité vers les sous-réseaux internes. Ainsi, même si un visiteur est connecté, son appareil ne peut « voir » ni interroger les serveurs de l’entreprise. Il n’a accès qu’à internet (et éventuellement à une page captive pour acceptation des CGU).
- VLAN dédié : Création d’un identifiant VLAN unique pour le trafic invité.
- Règles de pare-feu : Blocage systématique du transit entre l’interface Invité et les interfaces Internes/DMZ.
- Isolation client (Client Isolation) : Option supplémentaire qui empêche même deux visiteurs de communiquer entre eux, limitant ainsi la propagation latérale d’un virus.
Conformité RGPD et protection des données
Au-delà de la sécurité technique, la séparation du Wi-Fi répond à une exigence légale. Le Règlement Général sur la Protection des Données (RGPD) impose que les mesures techniques soient appropriées au niveau de risque.Lorsque vous collectez des données personnelles ou hébergez celles de vos clients, laisser un appareil non contrôlé accéder au même segment réseau que votre base de données constitue une faille potentielle. En séparant le Wi-Fi invité :Vous réduisez la surface d’attaque globale.Démontrez une diligence raisonnable en matière de protection des infrastructures.Évitez les conflits juridiques liés à l’utilisation du réseau par des tiers (acceptation via page captive).
Méthode de déploiement : Les étapes clés
La mise en place d’un Wi-Fi invité séparé suit une logique progressive pour éviter les coupures de service.Audit du matériel : Vérifier que le point d’accès et le switch supportent la segmentation VLAN. La plupart des équipements professionnels actuels (Cisco, Ubiquiti, Aruba) gèrent cette fonction nativement.Définition de l’architecture : Choisir un SSID distinct (ex: « Entreprise_Guest »). Définir les règles d’accès : simple mot de passe statique ou page captive avec acceptation des conditions ?Configuration du VLAN et Pare-feu : Créer le VLAN sur l’infrastructure réseau. Appliquer la règle de blocage entre ce nouveau VLAN et le LAN interne.Tests de pénétration internes : Se connecter avec un appareil invité et tenter d’accéder à une ressource interne (ex: ping du serveur). Le résultat doit être négatif.Sensibilisation : Informer les employés qu’ils doivent continuer d’utiliser le réseau principal pour leurs outils métier, même si l’accès au Wi-Fi invité est possible.
Erreurs fréquentes à éviter
Pour garantir une sécurité optimale, certaines pratiques doivent être corrigées :Mélanger les flux sur un seul SSID avec isolation client uniquement : Bien que l’isolation client empêche la communication entre appareils invités, elle ne garantit pas toujours une séparation stricte au niveau du routage vers le serveur interne si la configuration est imparfaite. Le VLAN reste plus robuste.Oublier les bornes de paiement ou imprimantes : Si des équipements métier (TPE, imprimantes réseau) sont branchés sur le même switch que les points d’accès invités sans segmentation fine, ils peuvent rester vulnérables.Négliger la bande passante : Sans limitation de débit (QoS), un téléchargement massif par un invité peut ralentir l’activité professionnelle. Il est recommandé de plafonner le débit alloué au VLAN Invité.
Exemples concrets d’application
Cette configuration s’adapte à divers environnements professionnels. Voici trois scénarios génériques illustrant l’utilité de la séparation.Exemple 1 : Le cabinet médicalDans une salle d’attente, les patients utilisent leur smartphone pour consulter des informations ou naviguer sur internet. Ces appareils ne sont pas gérés par le DSI du cabinet et peuvent être infectés. En séparant ce Wi-Fi « Patient » via un VLAN isolé, on s’assure qu’un malware présent sur le téléphone d’un patient n’a aucune possibilité de se propager vers les postes des secrétaires qui saisissent les dossiers médicaux ou vers le serveur hébergeant les données de santé (HDS).Exemple 2 : L’espace de coworkingL’administrateur du lieu doit fournir internet à plusieurs dizaines d’utilisateurs externes. Chaque utilisateur est un tiers potentiellement risqué. La mise en place d’un Wi-Fi invité avec isolation client empêche les utilisateurs A et B de se voir mutuellement, protégeant ainsi la confidentialité des échanges professionnels de chacun tout en préservant le réseau interne de gestion du bâtiment.Exemple 3 : Le commerce de détailDans un magasin, les caisses (TPE) et l’inventaire tournent sur le réseau local. Les clients connectés au Wi-Fi gratuit téléchargent des applications ou regardent des vidéos. Sans séparation VLAN, la bande passante consommée par ces activités personnelles pourrait saturer la connexion nécessaire aux transactions de paiement en fin de journée. La limitation du débit côté invité garantit la priorité au trafic métier.
Livrables attendus d’une mise en place professionnelle
Une intervention structurée sur l’infrastructure réseau doit produire des éléments tangibles pour assurer la pérennité de la sécurité :Schéma logique mis à jour : Documentation montrant les VLANs, le routage et les règles du pare-feu.Politique d’accès écrite : Document définissant qui peut utiliser le Wi-Fi invité, pour quelle durée et sous quelles conditions (CGU).Rapport de test : Preuve technique que l’isolation est effective (captures d’écran des logs du firewall montrant les blocages entre VLANs).
Foire aux questions
- Le Wi-Fi invité est-il plus lent ?Oui, souvent. Il est recommandé de limiter la bande passante allouée au réseau invité pour garantir que les activités professionnelles critiques ne soient pas impactées par l’usage personnel des visiteurs.
- Puis-je changer le mot de passe du Wi-Fi invité fréquemment ?Oui, c’est une bonne pratique. Pour éviter la distribution manuelle, privilégiez une page captive (acceptation via clic) ou un QR code affiché dans les locaux qui mène directement à l’authentification.
- Est-ce compatible avec mon box internet actuelle ?Cela dépend du matériel. Les boxes grand public offrent souvent une fonction « Invité » basique, mais pour une entreprise de plus d’une dizaine de postes ou nécessitant une sécurité stricte (VLANs), un équipement professionnel (routeur/firewall dédié) est nécessaire.
- Qui gère la maintenance de cette configuration ?L’administrateur réseau interne ou votre prestataire en infogérance. Cela fait partie des contrôles réguliers du pare-feu et de l’infrastructure Wi-Fi pour s’assurer que les règles d’isolation restent actives après chaque mise à jour logicielle.
Questions fréquentes
Le Wi-Fi invité est-il plus lent ?
Oui, souvent. Il est recommandé de limiter la bande passante allouée au réseau invité pour garantir que les activités professionnelles critiques ne soient pas impactées par l’usage personnel des visiteurs.
Puis-je changer le mot de passe du Wi-Fi invité fréquemment ?
Oui, c’est une bonne pratique. Pour éviter la distribution manuelle, privilégiez une page captive (acceptation via clic) ou un QR code affiché dans les locaux qui mène directement à l’authentification.
Est-ce compatible avec mon box internet actuelle ?
Cela dépend du matériel. Les boxes grand public offrent souvent une fonction « Invité » basique, mais pour une entreprise de plus d’une dizaine de postes ou nécessitant une sécurité stricte (VLANs), un équipement professionnel (routeur/firewall dédié) est nécessaire.
Qui gère la maintenance de cette configuration ?
L’administrateur réseau interne ou votre prestataire en infogérance. Cela fait partie des contrôles réguliers du pare-feu et de l’infrastructure Wi-Fi pour s’assurer que les règles d’isolation restent actives après chaque mise à jour logicielle.
Vérifiez la sécurité de votre infrastructure
Une configuration réseau mal isolée est une porte ouverte aux incidents. Expertis’IT accompagne les TPE et PME dans l’audit et le renforcement de leurs réseaux, assurant que vos données restent protégées.Auditer ma sécurité Wi-Fi